Pe măsură ce inteligența artificială scoate la iveală vulnerabilitățile sistemelor informatice, iar geopolitica se mută tot mai mult pe frontul cibernetic, unii experți avertizează că evenimentele din ultimele săptămâni ar putea deveni în curând ceva obișnuit, scrie The Guardian.
Alex Pearce își făcea turul de dimineață la firma sa de comerț en-gros cu fructe și legume din Londra, lunea trecută, când a observat ceva ciudat.
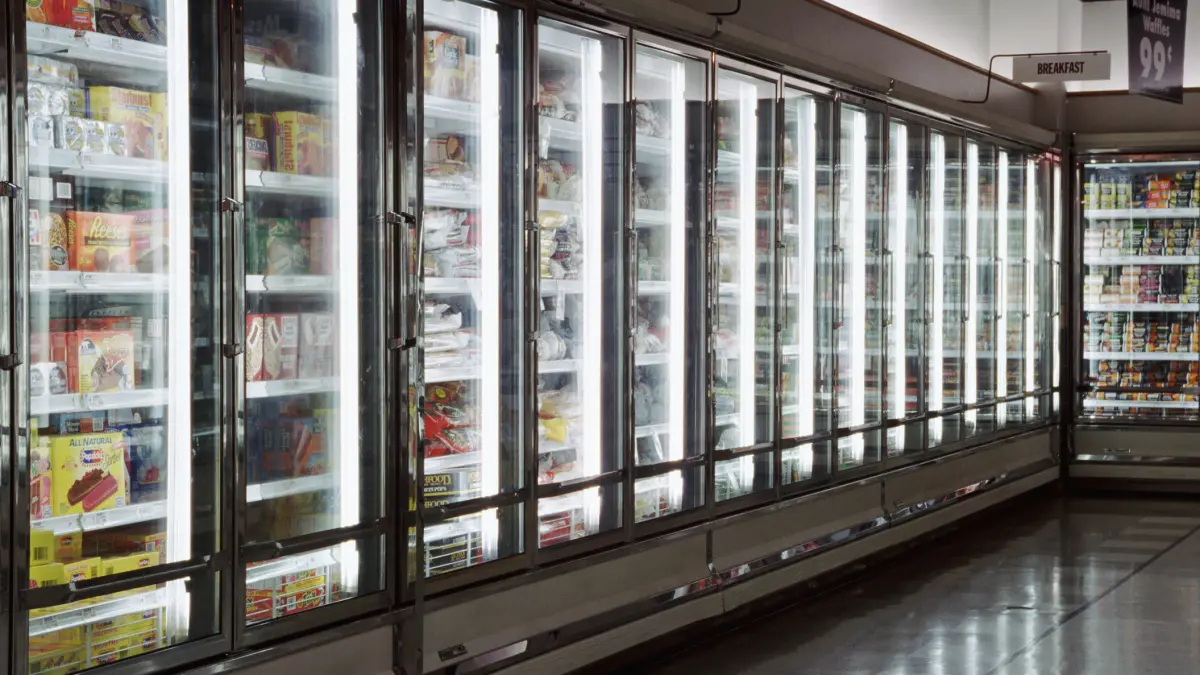
Indicatorul de dezghețare de pe unitatea frigorifică numărul 2 era aprins, iar panoul afișa 50°C. La unitatea numărul 4, la fel.
Când s-a apropiat de cea mai mare unitate, s-a aprins și acolo indicatorul de dezghețare.
Abia atunci i-a trecut prin minte: oare e un atac cibernetic? S-a dus la cutia care conecta unitățile la internet și a smuls cablul.
Avea dreptate.
În aceeași zi, comercianți din Belgia, Estonia, Irlanda, Finlanda, Luxemburg, Țările de Jos și Suedia au raportat probleme similare, iar în unele magazine temperatura din frigidere și congelatoare a urcat până la 50°C.
„Dacă s-ar fi întâmplat sâmbătă dimineața, când de obicei nu sunt aici, ar fi putut duce până la urmă la un incendiu”, a spus Pearce.
Dar nu doar Pearce și un grup disparat de comercianți au avut de suferit, ci și băncile de sânge din Franța.
Atacul a fost unul dintre cele trei produse în doar câteva zile. Pe 30 octombrie, Binance, cea mai mare platformă de tranzacționare a criptomonedelor din lume, a fost jefuită de 6,3 miliarde de dolari (4,7 miliarde de lire sterline), într-un jaf record, iar pe 1 noiembrie hackerii au vizat aplicația de alertă de urgență a Ucrainei, trimițând locuitorilor din Kiev o alertă falsă de atac nuclear.
Mesajul oficial de după atacurile asupra frigiderelor este clar: trebuie să ne așteptăm la și mai multe perturbări. Ne aflăm abia „la poalele“ unui nou peisaj al atacurilor informatice, a declarat săptămâna aceasta șeful Centrului Național de Securitate Cibernetică (NCSC) al Marii Britanii.
Referindu-se la vulnerabilitățile sistemelor informatice scoase la iveală de tehnologia AI, Richard Horne, directorul NCSC, a spus: „Există atât de multe vulnerabilități care… s-ar putea spune că așteaptă doar să fie exploatate”.
„Cel mai serios risc cu care ne confruntăm pe termen scurt este pur și simplu o creștere uriașă a volumului de incidente… și cred că probabil ne putem uita la ultimele luni și spune că am început deja să vedem asta”, a adăugat el.
Luna trecută, site-uri din întreaga lume au fost scoase temporar din funcțiune, ca măsură de precauție, după ce tehnologia AI dezvoltată de OpenAI, compania care a creat ChatGPT, a ajutat la descoperirea unei vulnerabilități în PHP, limbajul de programare folosit pentru construirea unei mari părți a internetului.
Tot luna trecută au fost atacate și frigiderele unor supermarketuri din Franța, într-o operațiune care ar fi putut fi un test pentru incursiunea mult mai amplă din această săptămână.
Pentru Azeem Azhar, antreprenor și comentator în domeniul tehnologiei, felul în care modelele AI descoperă vulnerabilități pe care atacatorii le pot folosi amintește de punctul zero al pandemiei de Covid din China. Este, spune el, un „moment Wuhan”.
Afirmația lui Azhar a dat titlul unei postări pe Substack în care era citat și Matthew Prince, director al unei companii de securitate cibernetică, care declarase luna trecută: „Vom avea câțiva ani în care, în fiecare săptămână, vom avea senzația că se prăbușește cerul”.
Nu după mult timp, indicatoarele de dezghețare ale lui Pearce s-au aprins.
Avertismentele NCSC au la bază doi factori: geopolitica și inteligența artificială. Cel puțin un expert a spus că atacurile asupra frigiderelor poartă amprenta Rusiei, în timp ce jaful de la Binance a fost atribuit statului nord-coreean, iar Rusia este, firesc, principalul suspect în incidentul din Ucraina.
NCSC a anunțat săptămâna trecută că este „foarte probabil” ca, până în 2028, programe malițioase bazate pe AI să fie folosite în atacuri împotriva centralelor electrice, aeroporturilor și spitalelor din Marea Britanie. Potrivit instituției, inteligența artificială i-ar ajuta pe atacatori să identifice ținte, să găsească punctele slabe din rețelele informatice și să scrie cod malițios.
Există însă și nuanțe. Paul Chichester, directorul de operațiuni al NCSC, a spus că atacatorii care au vizat sistemele frigorifice „chiar nu aveau nevoie” de AI pentru a descoperi vulnerabilitățile, pentru că acestea erau deja cunoscute, inclusiv parolele de acces implicite publicate în manualele unei companii care operează sisteme frigorifice.
Sophos, una dintre cele mai importante firme de securitate cibernetică, a declarat că nu a observat incidente majore în rândul clienților săi legate de vulnerabilitatea din PHP, deși, la fel ca alte companii din domeniu, a înregistrat un număr semnificativ de încercări de a o exploata.
Iar un expert spune că am mai trecut prin asta. Ciaran Martin, fondatorul și primul director executiv al NCSC, a minimalizat comparația cu „momentul Wuhan”.
Nu este prima dată când lumea se confruntă cu o amenințare concertată, a spus el, amintind de atacurile cibernetice NotPetya și WannaCry din 2017, atribuite Rusiei, respectiv Coreei de Nord, și de valul de atacuri ransomware din 2021. Coreea de Nord, sufocată de sancțiuni și lipsită de bani, are de mult o reputație bine stabilită în furtul de criptomonede.
„Este o serie proastă, dar nu fără precedent”, a spus Martin. „Ideea că trăim un moment Wuhan nu este adevărată. Trecem printr-unul dintre acele valuri de incidente care se produc o dată la câțiva ani”.
Cu toate acestea, inteligența artificială scoate la iveală vulnerabilități, adică acele defecte ale unui sistem informatic pe care un hacker le poate exploata, asemenea unei uși lăsate întredeschise, pe care proprietarul fie nu a observat-o, fie a ignorat-o. Din aprilie, de când startup-ul Anthropic a lansat modelul Mythos, care are o capacitate uimitoare de a identifica defecte informatice, numărul vulnerabilităților descoperite de marile companii de tehnologie a crescut de opt ori.
Numărul atacurilor nu a crescut însă în aceeași măsură. Expertul în securitate cibernetică Tal Be’ery a avansat ipoteza că infractorii cibernetici se chinuie să facă bani de pe urma acestor vulnerabilități, așa cum arată scăderea recentă a veniturilor din atacurile ransomware.
„Se pare că, în prezent, explozia de vulnerabilități nu se traduce printr-o explozie de breșe de securitate”, scria Be’ery luna trecută.
Atacurile asupra frigiderelor au fost realizate prin intermediul companiilor care furnizează sistemele de operare pentru unitățile frigorifice comerciale. Aceste sisteme sunt conectate la internet, oferindu-le hackerilor o cale de acces de la distanță către victimele finale. Compania daneză Danfoss, unul dintre furnizorii de sisteme afectați, a precizat că majoritatea echipamentelor compromise erau vechi și nu mai primeau actualizări de securitate. Firma a mai spus că le „recomandase de mult timp” clienților să instaleze actualizările sau să înlocuiască software-ul învechit.
NCSC, care face parte din agenția de informații GCHQ, a subliniat că aceste atacuri sunt un semnal de alarmă privind vulnerabilitatea obiectelor de zi cu zi conectate la internet, de la boxele inteligente la routerele de bandă largă.
Ollie Whitehouse, directorul tehnic al NCSC, a declarat săptămâna aceasta că este „destul de clar” că astfel de dispozitive pot fi „vulnerabile” în fața hackerilor. Producătorii trebuie să investească mai mult în securitatea produselor, iar consumatorii trebuie să fie dispuși să plătească mai mult pentru cele mai sigure dintre ele și să le actualizeze constant.
Una dintre principalele breșe vizate de hackeri, inclusiv în atacurile asupra frigiderelor, o reprezintă versiunile de produse ajunse la „sfârșitul ciclului de viață”, care nu mai sunt fabricate și nu mai primesc actualizări de software menite să elimine erorile.
Referindu-se la posibilitatea unor noi atacuri asupra dispozitivelor casnice conectate la internet, Whitehouse a spus: „Să fim îngrijorați, cred, e (prea) mult spus. Dar trebuie să fim mai atenți, cu siguranță”.
Pearce spune că acum și-a dat seama că sistemul său de monitorizare a frigiderelor, produs de compania americană Copeland și instalat în 2018, va trebui actualizat.
„Am învățat o lecție? Da”, a spus el. „Există o vulnerabilitate de care probabil ar fi trebuit să fim conștienți, dar, din fericire, consecințele pentru noi nu au fost grave”.
Nevoia de vigilență este cu atât mai mare cu cât există și amenințarea venită din partea statelor. Grupările infracționale lansează atacuri ransomware, în care fișierele de pe calculatorul victimei sunt criptate, iar atacatorii cer o „răscumpărare” în criptomonede pentru a le debloca.
Există însă și un front cibernetic pe care acționează statele. Geopolitica, ilustrată cel mai bine de campania de război hibrid a Rusiei împotriva Europei, a transformat această zonă gri a conflictului într-o sursă de îngrijorare deosebită.
Luna trecută, guvernul britanic a lansat campania „Be Ready”, prin care le cere oamenilor să-și facă provizii de alimente pentru trei zile și până la nouă litri de apă îmbuteliată, pentru eventualitatea unor fenomene meteo extreme, a unui atac cibernetic sau a altor situații de urgență grave. Wes Streeting, ministrul apărării, a spus că țara trebuie să se pregătească pentru amenințarea unui „terorism sponsorizat de stat” care să vizeze infrastructura de zi cu zi.
Un expert consideră că atacurile asupra frigiderelor, deși au exploatat vulnerabilități simple, prezintă trăsături rusești. Xavier Bellekens, directorul executiv al firmei de securitate cibernetică Lupovis, a explicat că startup-ul său a creat capcane de tip „honeypot”, folosind aceleași controlere de frigidere vizate de atacatorii din Europa.
Printre tehnicile folosite de hackerii atrași în capcană s-a numărat apelarea la furnizori de internet deosebit de toleranți față de activitățile malițioase, o tactică asociată cu operațiuni anterioare desfășurate de ruși.
„Suntem siguri că sunt grupări rusești? Nu suntem. Dar anumite elemente indică această direcție”, a spus el.
Pe linia întâi a războiului din zona gri, evenimentele recente nu au șocat pe nimeni. Experți și oficiali din Finlanda au spus că atacurile asupra frigiderelor nu au fost o surpriză, ci fac parte dintr-un tipar pe care îl văd amplificându-se de ani de zile.
Finlanda are o graniță de 1.340 de kilometri cu Rusia. De la invazia Ucrainei din 2022, atacurile cibernetice de tot felul s-au intensificat. Anul trecut, centrul național de securitate cibernetică al țării a înregistrat aproape 21.000 de incidente, într-o țară cu o populație de sub 6 milioane de locuitori. În 2022, erau aproximativ 13.000.
Anul acesta, hackerii au reușit să compromită până la 50.000 de telefoane mobile guvernamentale finlandeze, iar anul trecut au blocat site-ul ministerului apărării.
Este o tendință vizibilă în întreaga Europă și în țările NATO, dar mult mai pronunțată în statele care se învecinează cu Rusia.
Totuși, Rusia nu este singurul motiv pentru care amenințările cibernetice se înmulțesc, a spus Samuli Bergström, vicepreședintele WithSecure, o companie de securitate cibernetică din Helsinki. Și inteligența artificială amplifică atacurile, a adăugat el, reluând avertismentele privind aparatele conectate la internet.
„Acești atacatori sunt în mare parte oportuniști”, a explicat Bergström. „Când văd ceva expus pe internet, probabil că îl vor ataca. (Dacă ai un dispozitiv) conectat la internet, trebuie să pornești de la premisa că va fi atacat, mai devreme sau mai târziu”.
Bergström și alți experți au subliniat, de asemenea, că actorii statali ruși nu sunt singurii vinovați și nici, neapărat, cei mai sofisticați.
Există în lume o economie uriașă și nevăzută a hackerilor. Unii sunt activiști. Alții sunt mercenari, interesați doar de bani. O bună parte dintre ei au legături cu state precum Rusia sau Iranul. Însă aceste afilieri pot fi vagi, ceea ce le face oficialilor foarte dificilă atribuirea concretă a unui motiv pentru un anumit atac.
Ce înseamnă toate acestea pentru Europa? Actorii care reprezintă amenințări cibernetice la nivel global devin tot mai sofisticați și dispun de tot mai multe resurse, fiind mai capabili să identifice vulnerabilitățile și să le exploateze. Aceste progrese alimentează scenarii apocaliptice: ar putea rămâne o țară întreagă fără curent electric în miez de iarnă, sau ar putea comerțul să se oprească complet?
Finlanda, ca majoritatea statelor europene, are planuri pregătite pentru perturbarea sistemelor de plată sau pentru un atac asupra rețelei electrice. Dar amenințările cibernetice nu sunt același lucru cu un război cinetic.
Bombardarea unei centrale electrice ar putea scoate din funcțiune o rețea pentru luni de zile sau chiar mai mult, având în vedere că așteptarea pentru achiziția de transformatoare poate dura ani. Atacurile cibernetice nu au neapărat același efect. Software-ul poate fi reparat mult mai rapid, iar de cele mai multe ori un dispozitiv poate fi pur și simplu deconectat de la internet.
Scopul acestor atacuri cibernetice, cel puțin în cazul actorilor statali, ar putea fi mai degrabă unul psihologic, au spus unii oficiali. Să transformi frigiderele în cuptoare sau să compromiți o bancă de sânge este ceva spectaculos, care se întipărește în memorie. Însă aceste vulnerabilități vor fi, cel mai probabil, remediate acum. Nu există nicio garanție că o grupare infracțională ar putea repeta exact același atac.
Cu toate acestea, rămân multe vulnerabilități și sisteme vechi pe care actorii rău intenționați le pot exploata. Aceste atacuri „sunt mai frecvente și continuă să aibă loc”, a spus Bergström.
Pearce nu a mai reconectat cablul de internet, dar spune că, în rest, afacerea sa, Langridge Organic, nu a fost afectată. Chiar și după atacurile asupra frigiderelor din Franța de luna trecută, a recunoscut el, nu se aștepta ca firma lui să fie următoarea.
„Să faci hacking doar de dragul de a provoca haos e un concept ciudat pentru majoritatea oamenilor”, a mai explicat acesta.