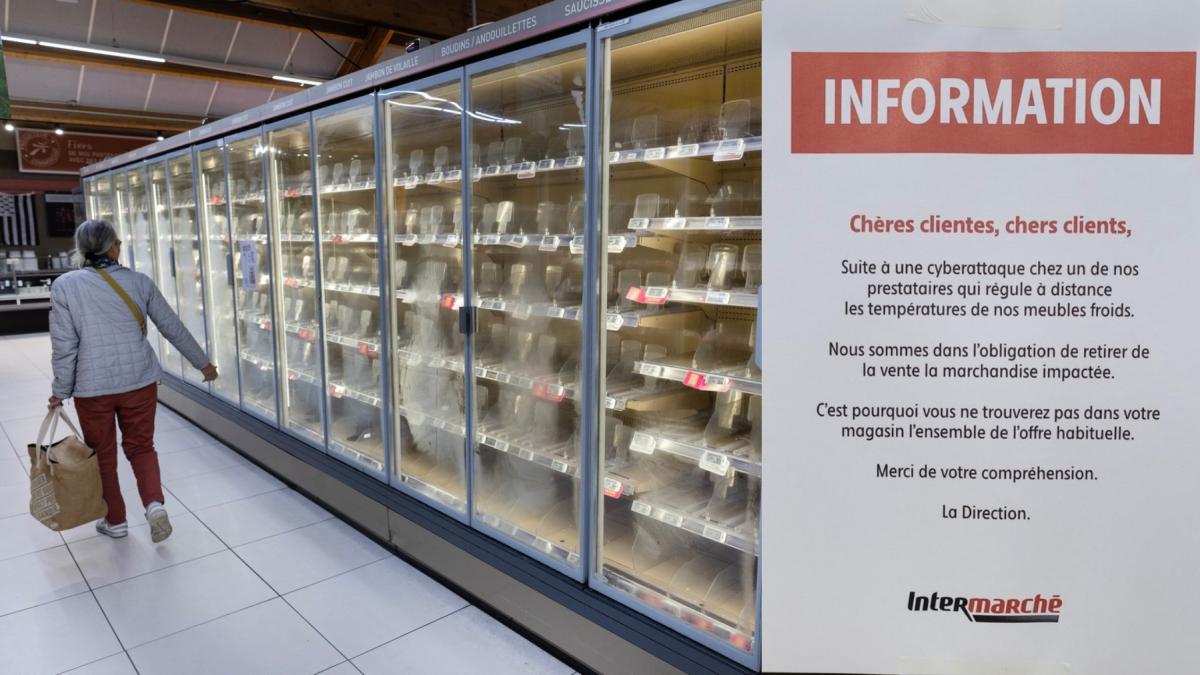
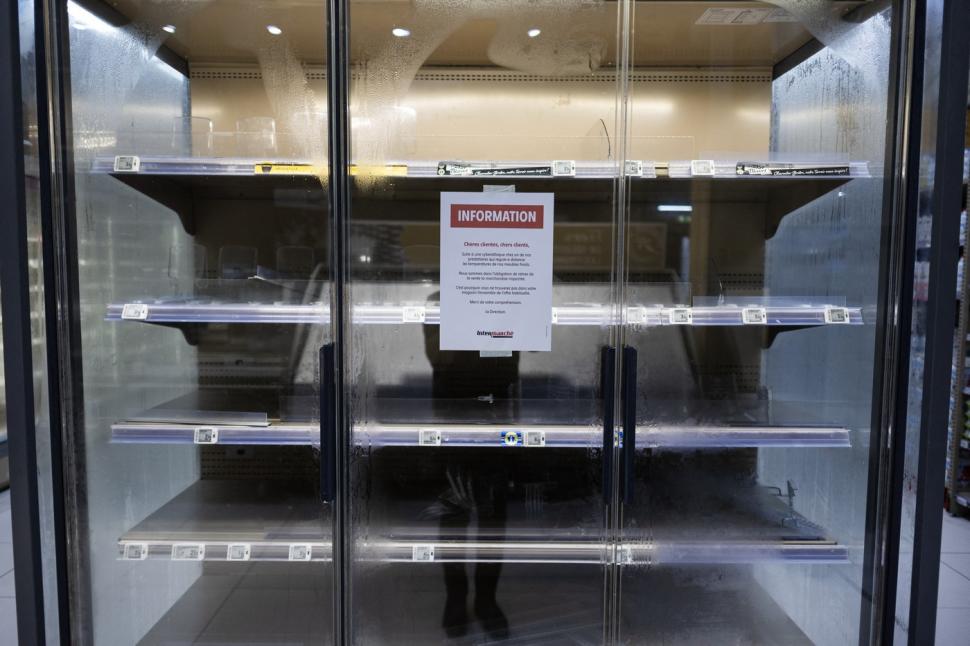
Sute de supermarketuri din Franța au fost afectate de un atac cibernetic de amploare, în urma căruia sistemele frigorifice au fost manipulate de la distanță, iar temperaturile din camerele frigorifice și congelatoare au ajuns până la 50 de grade Celsius. Incidentul, produs în noaptea de 11 spre 12 octombrie 2026, a provocat pierderi importante de alimente și a obligat mai multe lanțuri comerciale să arunce produsele proaspete și congelate pentru a evita riscurile sanitare.
Printre rețelele afectate se numără Intermarché, Coopérative U și Carrefour. Au fost semnalate probleme și la alte lanțuri, inclusiv E.Leclerc și Monoprix.
Autoritățile franceze au deschis o anchetă, iar specialiștii în securitate informatică investighează modul în care atacatorii au reușit să preia controlul instalațiilor frigorifice.
Potrivit publicației franceze Le Monde, atacul a exploatat vulnerabilități asociate unor sisteme de control al refrigerării furnizate de compania daneză Danfoss. În unele magazine, temperatura a crescut atât de mult încât a declanșat inclusiv sisteme automate de stropire.
› Vezi galeria foto ‹
Sute de magazine afectate și pierderi importante de alimente
Amploarea incidentului a fost semnificativă. Potrivit informațiilor comunicate de companii și preluate de presa internațională, aproximativ 150-200 de magazine Intermarché au fost vizate, alături de aproape 100 de unități Coopérative U.
Reuters a relatat că aproximativ 150 de magazine Intermarché au fost afectate, iar sistemele frigorifice au fost aduse la temperaturi de până la 50 de grade Celsius timp de aproximativ șase ore.
În cazul rețelei Carrefour, presa franceză a relatat că aproximativ 80 de magazine au fost afectate. Au fost raportate incidente și în mai multe unități E.Leclerc, precum și în aproximativ 30 de magazine Monoprix, potrivit informațiilor publicate de Le Monde.
Produsele proaspete și congelate care nu mai puteau fi considerate sigure pentru consum au trebuit eliminate. În aceste condiții, pierderile nu s-au limitat la marfa compromisă, ci au inclus și întreruperea activității unor magazine și costurile necesare verificării și repunerii în funcțiune a instalațiilor.
Un proprietar de supermarket povestește cum a descoperit atacul
Unul dintre magazinele afectate a fost un supermarket Intermarché din Gradignan, în departamentul Gironde. Proprietarul acestuia, Charles Dezon, a povestit pentru Le Monde că atacul ar fi început în jurul orei 23:00, însă efectele au fost observate abia în dimineața următoare.
„Atacul a fost lansat probabil în jurul orei 23:00, dar ne-am dat seama abia la ora 4:00, când șoferul nostru de livrare a văzut că zona de depozitare era inundată. Temperatura crescuse la 50°C în camera frigorifică și declanșase o duză de stropire automată”, a declarat Charles Dezon pentru Le Monde.
Potrivit relatării sale, magazinul a fost nevoit să elimine o cantitate foarte mare de produse congelate. Incidentul arată cât de repede o intervenție asupra sistemelor informatice poate provoca pagube fizice și pierderi comerciale considerabile.
Cum au reușit hackerii să provoace supraîncălzirea instalațiilor
Conform informațiilor publicate de sursa citată, atacatorii au modificat parametrii sistemelor de refrigerare și dezghețare. În loc să mențină temperatura necesară conservării alimentelor, instalațiile au fost comandate să încălzească spațiile frigorifice până la aproximativ 50°C.
Hackerii ar fi modificat și durata ciclului de dezghețare: de la o oră la opt ore. Schimbarea ar fi întârziat declanșarea alarmelor, oferindu-le atacatorilor mai mult timp înainte ca personalul magazinelor să observe problema.
În mod normal, ciclurile de dezghețare sunt necesare pentru eliminarea gheții acumulate pe anumite componente ale instalațiilor frigorifice. Acestea trebuie însă să funcționeze în limite controlate, astfel încât produsele alimentare să rămână la temperaturi sigure.
În cazul atacului din Franța, manipularea acestor funcții a transformat un sistem destinat conservării alimentelor într-o sursă de pagube. Unele instalații au fost afectate ore întregi înainte ca angajații să descopere ce se întâmplase.
Vulnerabilitățile sistemelor Danfoss, în centrul investigației
Investigația se concentrează asupra sistemelor de control al refrigerării produse de compania daneză Danfoss. Aceste echipamente sunt utilizate pentru monitorizarea și coordonarea instalațiilor frigorifice din supermarketuri, depozite și alte spații comerciale.
Potrivit explicațiilor companiei citate de Le Monde, majoritatea unităților afectate erau echipamente învechite, ajunse la sfârșitul ciclului de viață, care nu mai beneficiau de actualizări software sau de securitate.
Danfoss a transmis că le-a recomandat de mult timp clienților să mențină sistemele compatibile la zi și să migreze de la echipamentele depășite tehnologic către soluții mai noi.
Problemele de securitate ale unor controlere Danfoss erau deja documentate.
În august 2026, compania de securitate informatică Claroty a publicat o analiză privind vulnerabilități ale platformei AK-SM 800A, folosită pentru administrarea instalațiilor frigorifice. Potrivit cercetătorilor, anumite vulnerabilități puteau permite accesul neautorizat sau compromiterea funcțiilor de administrare. Producătorul a publicat actualizări pentru remedierea problemelor identificate.
Existența acestor vulnerabilități nu demonstrează, de una singură, că fiecare dintre ele a fost folosită în atacul din octombrie. Legătura exactă dintre vulnerabilități, echipamentele compromise și modul de operare al atacatorilor trebuie stabilită de anchetatori.
Mesajul transmis de Intermarché despre produsele afectate
Intermarché a confirmat că unele dintre instalațiile frigorifice din magazinele sale au fost afectate de un atac cibernetic care a vizat un furnizor de servicii implicat în gestionarea sistemelor de refrigerare.
Într-o declarație transmisă publicației de specialitate BleepingComputer, un reprezentant al companiei a afirmat:
„În urma unui atac cibernetic care ar fi afectat un furnizor de servicii care gestionează sistemele frigorifice din magazine, unele vitrine frigorifice pentru produse proaspete și congelate sunt scoase din funcțiune.”
Compania a transmis, de asemenea, agenției France-Presse, că magazinele afectate vor trebui să arunce produsele proaspete și congelate.
Mesajul transmis a fost: „Toate produsele, proaspete și congelate, vor trebui aruncate”.
Reprezentanții Intermarché au precizat că produsele afectate trebuie eliminate pentru a preveni riscurile sanitare. La momentul primelor relatări, compania nu prezentase o estimare completă a pierderilor provocate de incident.
Ancheta autorităților franceze și posibile implicații pentru alte țări
Parchetul din Paris a confirmat deschiderea unei anchete privind atacul cibernetic de amploare, care a afectat sisteme frigorifice conectate din mai multe rețele de distribuție. Autoritățile au semnalat și pagube materiale, inclusiv incendii asociate incidentului.
Potrivit Reuters, premierul francez Sébastien Lecornu a cerut Agenției Naționale pentru Securitatea Sistemelor Informatice din Franța (ANSSI) să investigheze cazul. Autoritățile franceze au indicat că țara coordonează demersurile cu partenerii europeni, întrucât există preocupări privind posibilitatea ca și companii din alte state să fie afectate.
Atacul scoate în evidență riscurile asociate conectării sistemelor industriale la rețele informatice. Într-un supermarket modern, securitatea informatică nu protejează doar datele clienților sau sistemele de plată, ci și echipamentele care mențin alimentele în condiții corespunzătoare de temperatură.
Cazul ridică și întrebări privind responsabilitatea operatorilor și a furnizorilor de tehnologie pentru actualizarea echipamentelor, mai ales atunci când acestea controlează infrastructuri esențiale pentru siguranța produselor alimentare.
Ancheta urmează să stabilească modul în care au fost compromise sistemele, cine se află în spatele atacului și dacă vulnerabilitățile cunoscute au fost exploatate direct. Până la clarificarea acestor aspecte, nu există suficiente informații pentru a atribui responsabilitatea penală unei anumite persoane sau unui anumit grup.
Atac cibernetic și la grupul care deține Mega Image și Profi în România
Tot luni, grupul olandezo-belgian Ahold Delhaize, care deține în România lanțurile Mega Image și Profi, a anunțat un incident de securitate cibernetică la nivelul rețelei sale informatice. Ca măsură de precauție, compania a scos temporar din funcțiune unele sisteme, în timp ce echipele tehnice evaluau situația și lucrau la remedierea problemei.
Angajații care lucrau de la distanță au fost informați că trebuie să se prezinte la birouri sau la depozite, după ce anumite aplicații interne au devenit indisponibile, surselor Antena 3 CNN.
Grupul a precizat însă că magazinele Mega Image și Profi din România au rămas deschise și au continuat să deservească clienții. În comunicatul public, compania nu a precizat cauza incidentului, ce sisteme au fost compromise sau dacă au fost accesate date ale clienților.
De asemenea, nu există informații publice care să confirme că incidentul de la Ahold Delhaize are legătură cu atacul asupra sistemelor frigorifice din supermarketurile franceze.