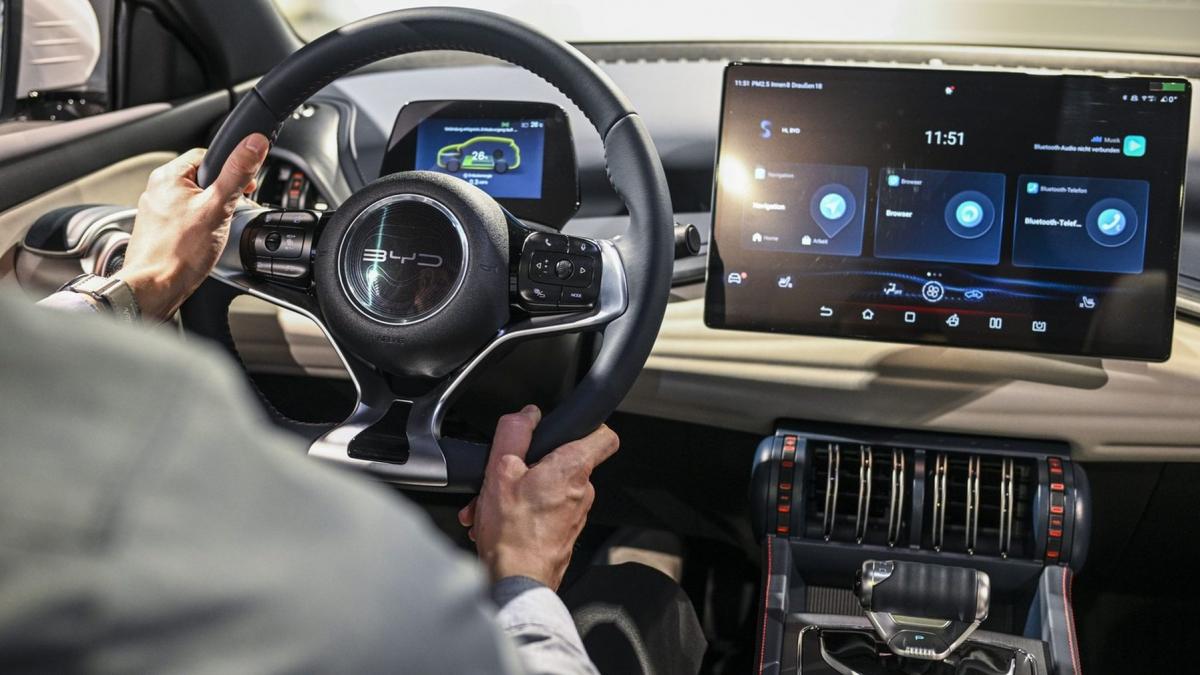
Un expert în securitate cibernetică a reușit să pătrundă în sistemul unei mașini BYD Shark 6 și să controleze de la distanță mai multe funcții ale acesteia. În timpul demonstrației, hackerul a putut închide ușile, porni ștergătoarele, acționa instalația de spălare a parbrizului și aprinde sau stinge farurile, potrivit abc.net.au.
Testul a fost realizat în apropiere de Canberra, Australia, de Dan Hreszczuk, specialist în securitate cibernetică și cofondator al companiei Fortify Labs. Expertul a avut mașina la dispoziție timp de două săptămâni pentru a analiza sistemele și a vedea cât de mult poate fi controlat de la distanță.
„A fost mai ușor decât ne așteptam”, a declarat Hreszczuk.
Hackerul a putut controla mai multe funcții ale mașinii
În timpul testului, Hreszczuk a demonstrat că poate interveni de la distanță asupra unor funcții ale modelului BYD Shark 6.
Mai întâi, a închis ușile mașinii în timp ce ocupantul se afla în interior, a pornit muzica la volum ridicat și a afișat imagini pe ecranul sistemului multimedia.
În timp ce mașina se deplasa, expertul a pornit ștergătoarele la viteză maximă, a acționat instalația de spălare a parbrizului și a aprins și stins farurile.
Ulterior, a oprit complet luminile mașinii, lăsând vehiculul în întuneric.
Testul a fost realizat la o viteză de aproximativ 30 de kilometri pe oră, pe un drum relativ drept.
Hreszczuk spune că nu a reușit să acceseze funcții mai importante, precum frânele sau camerele, acestea fiind mai bine protejate.
Accesul nu avea nevoie nici măcar de o parolă
Specialistul în securitate cibernetică spune că una dintre cele mai mari probleme descoperite a fost faptul că accesul exploatat în timpul testului nu era protejat de o parolă.
„Accesul de care am profitat nici măcar nu avea o parolă”, a spus Hreszczuk.
Potrivit acestuia, lipsa acestei protecții i-a permis să ajungă la componentele digitale ale mașinii și să analizeze programele software care controlează diferite funcții.
„Este puțin înfricoșător cât de deschis este BYD Shark pentru un hacker”, a declarat expertul.
Hreszczuk a comparat situația cu o casă a cărei ușă de la intrare a fost lăsată descuiată.
„Nu a trebuit să forțez încuietoarea, pentru că BYD a lăsat ușa din față deschisă”, a spus acesta.
Mașina poate deveni și un instrument de supraveghere
Pe lângă posibilitatea de a controla anumite funcții, testul a ridicat și problema datelor colectate de mașinile conectate.
Vehiculele moderne sunt echipate cu numeroși senzori, camere și microfoane, iar aceste sisteme pot colecta cantități mari de date.
În cazul BYD Shark, Hreszczuk a demonstrat că poate activa de la distanță microfonul mașinii și poate asculta ce se vorbește în interior.
În timpul unei demonstrații, un jurnalist a condus mașina prin Canberra și a purtat o conversație telefonică despre datele necesare pentru accesarea serviciului de internet banking al mamei sale.
Conversația a fost înregistrată prin sistemul mașinii.
Ulterior, expertul a folosit o înregistrare audio editată pentru a reproduce comanda „Hey Siri” și a obține, prin sistemul telefonului conectat la mașină, informații precum adresa de domiciliu și data nașterii.
În câteva minute, acesta a reușit să obțină inclusiv parola pentru internet banking, potrivit demonstrației.
Expertul a arătat și că putea solicita telefonului numere din agenda utilizatorului.
Australia nu are încă standarde minime de securitate cibernetică pentru mașini
Testul a fost realizat într-un moment în care Australia lucrează la introducerea unor reguli privind securitatea cibernetică a automobilelor conectate.
Potrivit materialului, în prezent nu există în Australia standarde minime de securitate cibernetică pentru mașini. Guvernul a început consultările cu industria pentru introducerea unor reguli privind securitatea software și a sistemelor informatice ale automobilelor, însă acestea ar putea intra în vigoare abia peste câțiva ani.
Alastair MacGibbon, fost consilier național pentru securitate cibernetică al Australiei, susține că este nevoie de protecții mai stricte pentru datele colectate de mașinile conectate și de reguli mai clare privind informațiile care pot fi trimise în afara țării.
În Australia, nu există o interdicție generală pentru mașinile produse de companii chineze. Totuși, serviciile de informații au avertizat miniștrii și funcționarii publici să nu poarte conversații sensibile în mașini și să nu conecteze dispozitive de serviciu la acestea.
În Marea Britanie, armata a interzis anul trecut mașinilor electrice chinezești, inclusiv celor care folosesc componente chinezești, să parcheze la mai puțin de trei kilometri de anumite obiective considerate sensibile.
BYD susține că datele sunt stocate în Australia
BYD a respins îngrijorările privind transmiterea datelor către autoritățile chineze.
Compania susține că datele colectate de mașinile sale sunt stocate în Australia și afirmă că nu a transmis și nu ar transmite datele australienilor autorităților din China.
Testul realizat asupra modelului BYD Shark 6 arată însă că, în cazul unei vulnerabilități exploatate de un atacator, accesul la sistemele conectate ale unei mașini poate depăși cu mult funcțiile clasice ale unui automobil.
„Cred că oamenii trec cu vederea multe dintre aceste preocupări pentru confort. Este o mașină frumoasă de condus. Arată frumos în interior, dar există probleme reale de securitate”, a declarat Dan Hreszczuk.